Mikrotik pozwala na uruchomienie bezpiecznych połączeń VPN w oparciu o Wireguard.
Rozpoczynamy od utworzenia serwera Wireguard na pierwszym Mikrotiku.
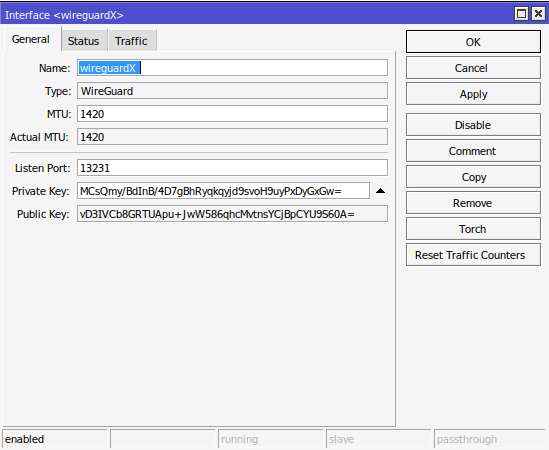
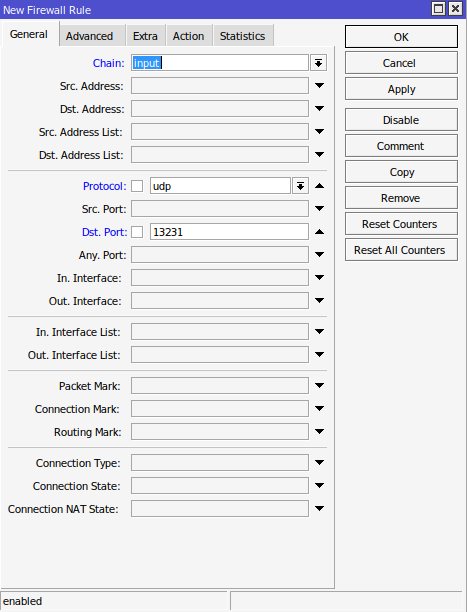
Trzeba pamiętać by w firewallu dodać regułę zezwalającą na połączenia przychodzące do serwera Wireguard. Regułę należy umieścić wystarczająco wysoko na liście reguł - tak by nie była blokowana przez inne.
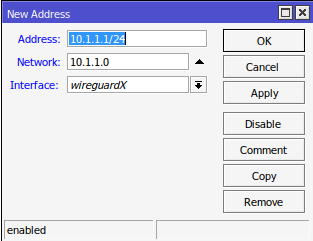
Przypisujemy odpowiedni adres IP dla nowego interfejsu Wireguard.
Teraz możemy skonfigurować Peer, czyli autoryzację klienta do naszego serwera. W ustawieniach Wireguard przechodzimy na drugą zakładkę i dodajemy nowego Peera. Potrzebny będzie klucz publiczny z drugiego routera - aby go uzyskać trzeba aktywować usługę Wireguard na drugim routerze. Tworzymy zatem na drugim routerze (router klienta) serwer Wireguard, zatwierdzamy OK i kopiujemy klucz publiczny, który został wygenerowany na drugim routerze po czym wklejamy go do pola Public Key okienka dodawania nowego Peera na pierwszym routerze, który jest rzeczywistym serweram naszego VPNa Wireguard.
Uzupełniamy pola w następujący sposób:
Interface: nasz interfejs Wireguard
Public Key: klucz publiczny z routera klienta
Endpoint: adres publiczny routera klienta (jeżeli klient nie ma publicznego IP pole zostawiamy puste)
Allowed Address: dozwolone adresy na tym połączeniu (podając 0.0.0.0/0 zezwalamy na wszystkie)
Na routrze klienta powtarzamy powyższe operacje, oprócz tego tworzymy trasy pozwalające na komunikację. Odpowiednie trasy muszą być zestawione o obu stronach połączenia.
Wybieramy IP/Routes i dodajemy nową trasę, uzupełniamy pola w następujący sposób dla piewszego routera (serwera): Dst. Address: 192.168.77.0/24 (podsieć za routerem klienta) Gateway: 10.1.1.2/24 (adres interfejsu Wireguard routera klienta)
W routerze klienta dodajmy trasę ale pola uzupełniamy w taki sposób: Dst. Address: 192.168.99.0/24 (podsieć za routerem z serwerem WG) Gateway: 10.1.1.1/24 (adres interfejsu Wireguard routera z serwerem WG)