Mikrotik może pracować bez problemów jako klient OpenVPN i robi to bardzo sprawnie. Konfiguracja klienta nie jest trudna i sprowadza się do kilku kroków.
Należy bezwzględnie pamiętać o ustawieniu prawidłowej daty i godziny na urządzeniu klienckim.
Import certyfikatów
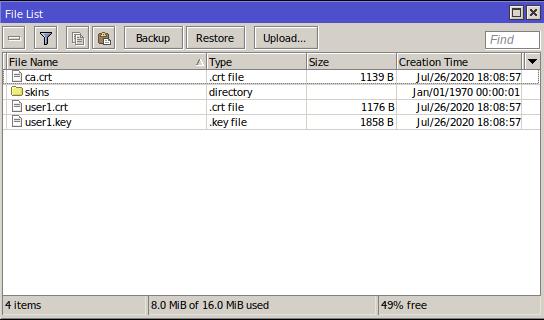
Zaczynamy od zaimportowania certyfikatów CA i klienta na Mikrotika który będzie pełnił funkcję klienta. Wybieramy Files w winbox a następnie w nowym oknie wybieramy Upload. Wskazujemy pliki które chcemy załadować na Mikrotika.
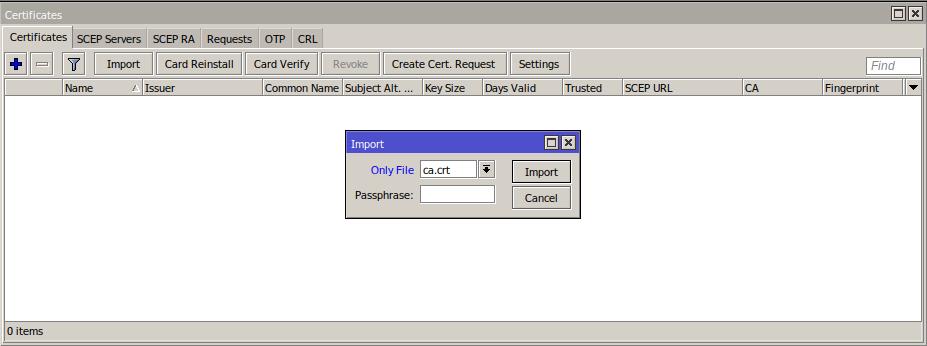
Następnie wybieramy System->Certificates a tam opcję Import gdzie w oknie które się pojawiło wskazujemy kolejne pliki certyfikatów i klucza.
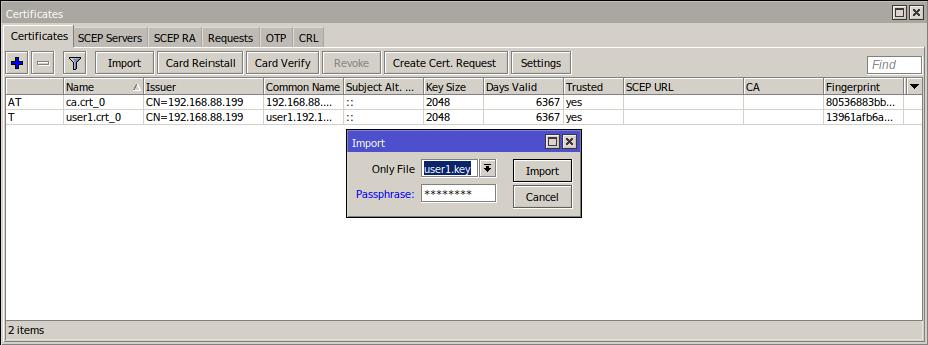
W przypadku jeśli plik z kluczem jest zabezpieczony hasłem musimy je podać inaczej import się nie uda.
Tworzenie interfejsu OpenVPN
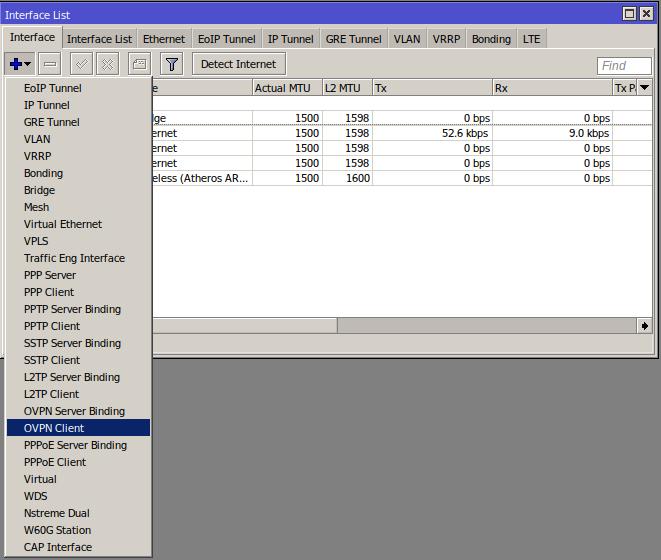
Wybieramy Interfaces a następnie rozwijamy listę przy niebieskim plusie w zakładce Interface i wybieramy OVPN Client
Ustawiamy parametry połączenia
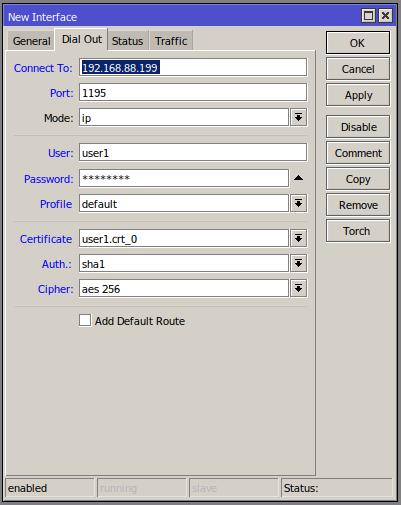
Uzupełniamy następujące pola:
Connect To- adres serwera VPNPort- port na którym funkcjonuje serwerUser- nazwa użytkownikaPassword- hasło użytkownikaCertificate- certyfikat który będzie użyty do połączeniaAuth- algorytm hashujący taki sam jak na serwerzeCipher- szyfr taki sam jak na serwerze
Po zatwierdzeniu zmian połączenie VPN powinno zostać nawiązane.